Claude Mythos 5.2 Başvurusu ve Doğrulama: Adım Adım Rehber
16 dk okuma
Claude Mythos 5.2 (claude-mythos-5-2), genel erişime kapalı bir modeldir; erişim açtırmak için Anthropic'in Verification Portalı üzerinden Cyber Verification Program (CVP) veya Life Sciences Verification Program (LSVP) başvurusu yapmanız, katmana göre kimlik (KYC) veya kurum/ekip kanıtı sunmanız, güvenlik kontrollerini sağlamanız ve onay sonrasında çalışma alanı (workspace), özel rol ya da bulut iznini manuel açmanız gerekir. Model, 9 Kasım 2026'da yayımlanan Claude Fable 5.2 ile aynı temel ağırlıkları, 1 milyon token bağlam penceresini, 128K çıktı sınırını ve milyon token başına 8 $ girdi / 40 $ çıktı API fiyatını paylaşır; tek fark Fable 5.2'deki siber güvenlik ve araştırma biyolojisi engellerinin doğrulanmış kullanım kapsamına göre kaldırılması veya yumuşatılmasıdır.
Bu yazı Anthropic'in resmi geliştirici dokümantasyonu, Yardım Merkezi (Help Center) doğrulama kılavuzları ve program duyurularından derlenmiş bir rehberdir; yazar olarak Claude Mythos 5.2 doğrulama programına bizzat başvuru yapmadım. Arayüz adımları, katman sınırları, tarihler ve belge şartları 19 Kasım 2026 itibarıyla Anthropic kaynaklarından doğrulandı; program şartları zamanla güncellenebilir. Kaynaklar yazının sonunda yer alıyor. Fable ve Mythos'un fiyat detayları için fiyat ve maliyet rehberine, genel erişim yolları için Fable 5.2 erişim yazısına bakabilirsiniz.
Doğrulama süreci tek bakışta
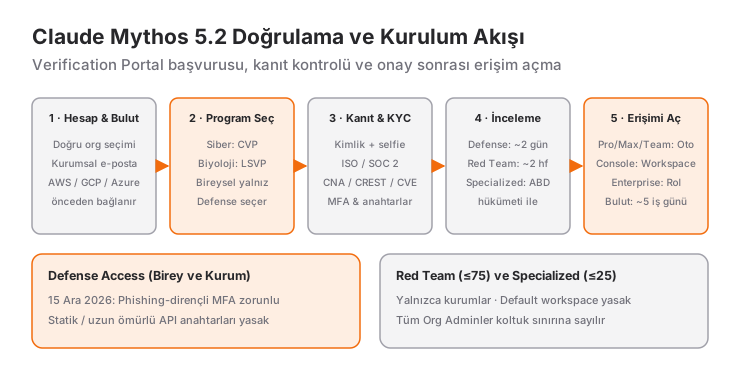
Anthropic, Mythos 5.2'de gerçek zamanlı reddetme filtrelerini gevşetirken bunun yerine başvuru öncesi kurum/kişi doğrulaması, zorunlu güvenlik kontrolleri (phishing-dirençli MFA, kısa ömürlü veya kapalı API anahtarları) ve onay sonrası 30 günlük kötüye kullanım izlemesi uygular. Başvuruların büyük bölümü tek bir portalda başlar, ancak onay almak her platformda erişimi otomatik açmaz: özellikle API (Claude Console), Claude Enterprise ve bulut ortamlarında yöneticinin son bir kurulum adımı tamamlaması şarttır.
Başvurmadan önce: Gerçekten Mythos 5.2 doğrulamasına ihtiyacınız var mı?
Birçok geliştirici ve güvenlik ekibi her güvenlik görevi için Mythos 5.2 gerektiğini düşünüp doğrudan doğrulamaya başvuruyor. Anthropic'in resmi dokümantasyonuna göre üç senaryoda hiç başvuru yapmadan ilerleyebilirsiniz:
- Günlük güvenli kod geliştirme: Kendi kaynak kodunuzda açık bulma, kod inceleme (code review), bilinen CVE yamaları yazma, güvenlik uyarılarını özetleme ve savunma kuralları yazma işleri için CVP gerekmez; genel kullanımdaki Claude Fable 5.2 veya Claude Opus 5.5 bu işleri doğrudan yapar.
- Claude Enterprise içinde Claude Security kullanımı: Claude Enterprise müşterileri, kod tabanlarını otomatik tarayan Claude Security aracını Cyber Verification Program'a katılmadan da kullanabilir; Anthropic, Claude Security'nin arka planda Mythos 5.2 dahil tüm model ailesiyle çalıştığını belirtir.
- Ne zaman Mythos 5.2 başvurusu gerekir: Fable 5.2'deki sınıflandırıcılar yüksek riskli siber işleri (sızma testi, exploit geliştirme, ikili dosya zafiyet analizi) Claude Opus 4.8'e, çoğu araştırma biyolojisi isteğini ise Fallback API üzerinden Claude Opus 5'e düşürür. Canlı zararlı yazılım tersine mühendisliği, zafiyet doğrulama, yetkili sızma testi / red team çalışması veya çift kullanımlı (dual-use) ilaç keşfi ve moleküler biyoloji araştırması yaparken sürekli bu engele takılıyorsanız Mythos 5.2 doğrulaması gerekir.
Program 1: Cyber Verification Program (CVP) ve üç erişim katmanı
Anthropic, 6 Ekim 2026'da (18 Kasım 2026 güncellemesiyle plan kapsamı genişletilerek) eski Project Glasswing ile önceki CVP yapısını birleştirip üç kademeli tek bir programa dönüştürdü. Her katman claude-mythos-5-2, claude-mythos-5-1, claude-opus-5-5 ve claude-sonnet-5-5 modellerini kapsar.
| Özellik | Defense Access | Red Team Access | Specialized Access |
|---|---|---|---|
| Kapsanan işler | SOC, olay müdahalesi, zararlı yazılım analizi, tespit mühendisliği, zafiyet doğrulama | Defense işlerine ek olarak yetkili sızma testi, red teaming, saldırı simülasyonu ve exploit geliştirme | Uçuş sistemleri, elektrik şebekesi, telekom, bankalar arası transfer ve devlet ağları gibi sistemik kritik altyapılarda yetkili red teaming |
| Kimler başvurabilir | Kurumlar ve bireyler | Yalnızca kurumlar | Yalnızca kurumlar |
| Geçerli planlar | Pro, Max, Ultra, Team, Enterprise, API ve bulutlar (Free yok) | Team, Enterprise, API ve bulutlar | Team, Enterprise, API ve bulutlar |
| Koltuk sınırı | Varsayılan sınır yok (bireysel erişim tek kişi içindir) | En fazla 75 onaylı kullanıcı | En fazla 25 onaylı kullanıcı |
| Hedef inceleme süresi | 2 gün | 2 hafta (yoğunluk nedeniyle uzayabilir; beklerken Defense açılır) | Sabit süre yok; ABD hükümeti ile birlikte derin inceleme |
| Zorunlu güvenlik kontrolleri | MFA ve API anahtarlarının en geç 7 günde bir yenilenmesi (15 Aralık 2026'da sertleşir) | Phishing-dirençli MFA, şirket e-postası, kurum cihazı, giden ağ kontrolü, adli sicil/güvenlik taraması, API anahtarı kısıtı | Red Team şartlarına ek olarak Tek Oturum Açma (SSO) ve zararlı yazılım korumalı yönetilen cihazlar |
15 Aralık 2026 Kritik Tarihi (Defense Access): Anthropic, 15 Aralık 2026'dan itibaren Defense Access katmanında da phishing-dirençli MFA'yı (örneğin FIDO2/WebAuthn donanım anahtarı veya passkey) zorunlu hale getiriyor ve statik ya da uzun ömürlü API anahtarlarını tamamen yasaklıyor. Geliştiricilere şimdiden Workload Identity Federation yapısına geçmeleri tavsiye ediliyor.
Anthropic'in kendi paylaşımına göre katmanların engel farkı ölçümlerle de doğrulanmış durumda: çok aşamalı siber görevleri ölçen CyScenarioBench testinde (Opus 5.5 ile 50 deneme üzerinden) CVP olmadan 50 görevin 0'ı, Defense Access katmanında 50 görevin 4'ü (46'sı engellendi), Red Team Access katmanında ise hiç engel olmadan 50 görevin 34'ü başarıyla tamamlandı (korumasız modelin %67,6'lık taban oranıyla aynı).
Tüm katmanlarda kesin yasaklar: Onay alsanız dahi toplu veri/cihaz imhası, DDoS/hizmet aksatma saldırıları, fiziksel hasar oluşturma, fidye yazılımı veya şantaj, seçim müdahalesi ve açıkça kötü niyetli talepler her katmanda yasaktır ve Anthropic Usage Policy aynen geçerlidir.
Gerçekte hangi belge ve kanıtlar isteniyor?
Anthropic'in Yardım Merkezi dokümanlarına göre incelemeyi hızlandıran veya redde yol açan en kritik nokta, sunduğunuz kanıtın üçüncü taraflarca bağımsız doğrulanabilir olmasıdır. Anthropic açıkça şu uyarıyı yapar: ekran görüntüleri ve LinkedIn profilleri genellikle tek başına yeterli sayılmaz. Tarihli tam PDF belgeler veya herkese açık resmi kayıt bağlantıları yüklemeniz, belgelerdeki şirket/kişi adının başvuru hesabıyla birebir eşleşmesi gerekir.
1. Bireysel başvuru sahipleri (yalnızca Defense Access)
Bağımsız güvenlik araştırmacıları, bug bounty avcıları ve açık kaynak geliştiricileri yalnızca Defense Access için bireysel başvuru yapabilir:
- Resmi kimlik doğrulama (KYC): Pasaport, ehliyet veya ulusal kimlik kartı gibi fiziksel, fotoğraflı resmi kimlik belgesi (fotokopi veya taranmış kopya kabul edilmez) ve canlı selfie doğrulaması için kameralı bir telefon.
- Savunma odaklı çalışma kanıtı: Herkese açık görünürlüğü olan (gizli olmamalı) bug bounty platform profili, açık kaynak projelerde güvenlik bakım katkıları, CVE kayıtları veya akademik/teknik güvenlik yayınları.
2. Kurum içi güvenlik ve Red Team ekipleri (In-House Red Team)
Red Team Access katmanına başvuran şirket içi kırmızı takımlardan şu dört grubun tamamı istenir:
- Kurumsal kimlik ve etki alanı: Şirketin yasal unvanı, kayıtlı adresi, ticaret sicil / vergi numarası ve şirket alan adına sahip kurumsal e-posta.
- Oturmuş güvenlik programı kanıtı (en az biri): Son yıllık faaliyet raporunun siber güvenlik bölümü, geçerli bir ISO/IEC 27001 sertifikası, SOC 2 Type II raporu veya en az 12 aydır aktif ücretli bug bounty programı (kritik altyapı işletmecileri sektörel güvenlik yükümlülük belgesi de sunabilir; ayrıca kritik altyapı işletmecilerinden sektör sicil kaydı istenir).
- Ekip ve ön yetki beyanı: Test ekibinin adı, ekip lideri, yaklaşık kişi sayısı ve her testin sistem üzerinde yetkili biri tarafından önceden yazılı/resmi olarak onaylandığına dair teyit.
- Saldırı kabiliyeti kanıtı (en az biri): Ekip üyelerinin ofansif güvenlik sertifikaları (
OSCP,GPEN,CREST Registered Tester), konferans konuşmaları veya yayımlanmış güvenlik araştırmaları ya da hassas detayları sansürlenmiş (redacted) bir iç sızma testi raporu.
3. Siber güvenlik ve sızma testi (Pen-Test) firmaları
Dış müşterilere test hizmeti veren danışmanlık şirketleri kendi yasal unvanları adına şu dört resmi kayıttan birini sunarsa doğrudan doğrulama yoluna girer:
- CVE Numbering Authority (CNA) kaydı
- FIRST (Forum of Incident Response and Security Teams) tam üyeliği
- Yakın tarihli resmi CVE kredisi
- CREST, CHECK veya FedRAMP 3PAO gibi tanınan test akreditasyonu
Bu dört kayda sahip olmayan daha küçük veya butik sızma testi firmaları ise dört parçalı alternatif kanıt seti sunar: en az 1 yıllık resmi şirket kuruluş kaydı, sızma testi hizmetlerini anlatan herkese açık web sayfası, ofansif sertifikaya sahip en az 2 test uzmanı ve son 12 aya ait sansürlenmiş bir iş sözleşmesi (SOW), test raporu ya da müşteri referansı.
4. Devlet Red Team ekipleri ve Specialized Access adayları
Kamu red team ekipleri ekip adı, lider, kişi sayısı, ön yetkilendirme teyidi ile ofansif sertifika/yayın/sansürlenmiş rapor üçlüsünden birini sunar. Specialized Access başvurularında ise ek olarak sistemik kritik altyapıyı (havacılık, enerji, telekom, bankalar arası ağlar, kamu yönetim ağları) test etme yetkinizi kanıtlamanız ve Red Team Access katmanında neleri yapamadığınızı ayrıntılı gerekçelendirmeniz şarttır. Kritik altyapı işletmek tek başına Specialized Access sağlamaz; savunma ağırlıklı çalışan pek çok kritik altyapı kurumu Defense Access'e yönlendirilir.
Adım adım CVP başvuru rehberi
Başvurunuzun teknik bir pürüz nedeniyle beklemede kalmaması için portal formunu açmadan şu sırayı izleyin:
Adım 1: Hedef organizasyonu ve yetkili hesabı doğru seçin
Anthropic tarafında Claude web/uygulama hesabı (claude.ai) ile Claude Console API hesabı ayrı organizasyonlardır ve verilen onay organizasyonlar arasında aktarılmaz. Mythos 5.2'yi API'de kullanacaksanız Console organizasyonundan, Claude Teams/Enterprise sohbetinde ve Claude Code kurumsal koltuklarında kullanacaksanız ilgili Claude organizasyonundan başvurun. Kurumsal başvurularda hesabın e-posta adresi şirket alan adınızda olmalıdır (sonradan değiştirilemez). Her organizasyon adına yalnızca tek başvuru yapılmalı ve bu başvuruyu Claude'da Owner / Primary Owner, Claude Console'da ise Admin yetkisine sahip kişi göndermelidir.
Adım 2: Bulut kullanacaksanız önce bulut hesaplarınızı bağlayın
Mythos 5.2'yi AWS, Google Cloud veya Microsoft Azure üzerinden çalıştıracaksanız başvuruyu göndermeden önce Anthropic Verification Portal içinde bulut hesaplarınızı bağlamanız gerekir (ücretsiz bir Anthropic hesabı açabilirsiniz, ancak bulut hesabı bağlamadan veya Console kredisi eklemeden başvuru açılmaz; aynı anda en fazla 10 AWS hesabı veya GCP projesi bağlanabilir):
- Verification Portal > Linked accounts > Link account yolunu açıp sağlayıcınızı seçin.
- AWS (Claude Platform on AWS ve Amazon Bedrock): 12 haneli AWS hesap kimliğinizi girin ve portalın verdiği başlatma bağlantısı ya da CLI komutuyla doğrulama IAM rolünü oluşturun. (Not: Hem Bedrock hem Claude Platform on AWS kullanacaksanız önce Claude Platform on AWS bağlantısını tamamlayın. Ayrıca Amazon Bedrock tarafında CVP erişimi şu an yalnızca veri saklama muafiyeti olan veya Enterprise Frontier Safeguards kapsamına alınan kurumlara açıktır.)
- Google Cloud (Claude Platform ve Google Cloud Agent Platform): Sayısal proje numarası değil Project ID değerini girin ve ekranda gösterilen
gcloudkomutunu çalıştırıp yönetici yetkinizi doğrulayın. - Microsoft Azure (Microsoft Foundry): Önce Foundry içinde herhangi bir Claude modelini dağıtın (deploy), ardından Subscription ID ve Directory (Tenant) ID bilgilerini girip portalın gösterdiği Azure CLI komutlarını çalıştırın.
- Komutları çalıştırdıktan sonra portalda "I've granted access" ve ardından "Verify" düğmesine tıklayın.
Adım 3: Verification Portal üzerinden formu gönderin
Verification Portal'a giriş yapıp Programs > Cyber Verification Program bölümüne girin ve "Apply" diyerek Business (kurumlar; Red Team/Specialized için Team, Enterprise veya API planı zorunlu) veya Individual (bireyler; yalnızca Defense Access) yolunu seçin. Katmanı belirleyip yukarıdaki kanıt belgelerini/bağlantılarını ekleyin, zorunlu güvenlik kontrollerini onaylayın, KYC/kurum doğrulamasını tamamlayın ve program şartlarını kabul ederek gönderin.
Dikkat edilmesi gereken iki kural: Başvuru gönderildikten sonra düzenlenemez veya iptal edilemez (ancak onaylı veya bekleyen başvurunuzun PDF kopyasını ve kabul edilen şartları portaldan indirebilirsiniz). Başvurunuz reddedilirse mevcut genel modelleri kullanmaya devam edersiniz ve daha güçlü kanıtlarla 7 gün sonra yeniden başvurabilirsiniz.
Adım 4: Dış müşterilere hizmet verecekseniz External Use onayı alın
Varsayılan CVP onayı yalnızca Internal Use (kendi kurumunuzun kod ve altyapısı veya bağımsız ödül avcılığı / koordineli açık bildirimi) içindir. Bir sızma testi firması veya yönetilen güvenlik servisi (MSSP) olarak Mythos 5.2'yi müşterilerinizin sistemlerinde kullanacaksanız, önce iç CVP onayını alıp ardından Verification Portal'da Cyber productization > Register an offering menüsünden ayrı başvuru yapmanız gerekir. Şu an yalnızca Managed service (ekibinizin Mythos'u çalıştırıp müşteriye sadece insan denetiminden geçmiş nihai rapor sunduğu model) başvuruya açıktır ve yaklaşık 1 haftada incelenir; başvuru sırasında bir güvenlik yetkilisi, imza yetkili şirket yöneticisi (officer) ve Anthropic Cyber Defender Partner Addendum onayı istenir. Müşteriye doğrudan açık veya kısıtlı ürün kategorileri şimdilik yalnızca ön kayıt (express interest) aşamasındadır. İzin olmadan müşteri trafiğinde CVP kullanımı programdan çıkarılma sebebidir.
Onay alındıktan sonra en kritik adım: Erişimi gerçekten açmak
Anthropic'in Yardım Merkezi'ndeki en sık sorulan sorun "Başvurum onaylandı ama Mythos 5.2 hâlâ hata veriyor veya engelliyor" durumudur. Çünkü bireysel ve Team planları dışındaki ürünlerde onay almak CVP'yi otomatik açmaz; yöneticinin aşağıdaki platform adımlarını tamamlaması gerekir:
- Pro, Max, Ultra ve Team planları: Onayla birlikte otomatik açılır. Team planlarında hak tüm kullanıcılara uygulandığı için, toplam koltuk sayısı Red Team'de 75'i veya Specialized'da 25'i geçiyorsa erişim kapalı kalır. Kullanım kotası tarafında Pro planında Mythos yalnızca ekstra kullanım kredisiyle (usage credits) çalışır; Max ve Ultra planlarında ise Mythos ve Fable haftalık kullanım limitinin en fazla %50'sini paylaşır, ardından krediye döner.
- Claude Console (Birinci taraf API): Organization Admin olarak Console'a girin ve yeni bir workspace oluşturun veya mevcut bir çalışma alanını seçin. Önemli kurallar:
Defaultçalışma alanına CVP atanamaz; ayrı bir çalışma alanı kullanmanız gerekir.- Programs sayfasından onaylı katman kartına (örneğin Defense Access) girin ve Workspaces tablosunda ilgili çalışma alanı için Access anahtarını açın.
- Satırda
"Not set","Not met"veya"Allowed"uyarısı varsa tıklayıp düzeltin. Workspace kurallarına göre Red Team ve Specialized katmanlarında workspace üzerinde API anahtarlarının kapalı olması gerekir; Defense Access ise 15 Aralık 2026'ya kadar yalnızca 7 günde sona eren anahtarlara izin verir, sonrasında API anahtarına izin vermez. - Koltuk tuzağına dikkat: Red Team (75) ve Specialized (25) limitine çalışma alanındaki üyelerin yanı sıra her Organization Admin de otomatik olarak bir koltuk sayılır. Limit aşılırsa tüm çalışma alanlarında CVP otomatik kapanır.
- Claude Enterprise: Yerleşik (built-in) roller CVP kapsamaz. Owner veya Primary Owner olarak Organization settings > Roles bölümüne gidip bir Custom role oluşturun veya düzenleyin, Details sekmesinden kullanıcı gruplarını seçin ve Models > Grants altından ilgili CVP/LSVP iznini etkinleştirip kullanıcılara bu özel rolü atayın.
- AWS, GCP ve Microsoft Foundry: Verification Portal'da Cyber Verification Program sayfasındaki Access on linked accounts bölümünden ilgili bulut hesabı için katmanı açın. Google Cloud Agent Platform kullanıyorsanız buna ek olarak Vertex AI Model Garden'da Claude modeli sayfasından Advanced AI Safety Addendum sözleşmesini onaylayın ve Google'ın
setPublisherModelConfigAPI'sini kullanarakdataSharingEnabledProvideralanınıANTHROPIColarak ayarlayın. Bulut sağlayıcılarındaclaude-mythos-5-2provizyonunun açılması CVP onayından sonra yaklaşık 5 iş günü sürer (taahhütlü sözleşmesi olan müşterilerin ayrıca gönderilen kısa formu ve cloud marketplace özel teklifini kabul etmesi gerekir).
Program 2: Yaşam bilimleri ve biyoloji için LSVP başvurusu
Siber güvenlik dışındaki ikinci kapı Life Sciences Verification Program (LSVP) programıdır. Anthropic bu programı 17 Eylül 2026'da beta olarak duyurdu; ilaç keşfi, protein mühendisliği, klinik geliştirme ve temel araştırma biyolojisi ekiplerinin claude-mythos-5-2, Opus ve Sonnet modellerini biyoloji engellerine takılmadan kullanmasını sağlar.
CVP'den farkları şunlardır:
- Kimler başvurabilir: Şu an beta aşamasında yalnızca kurumlar ve araştırma ekipleri başvurabilir (Claude Enterprise, Claude Team, Claude Platform API ve Claude Science). Free, Pro, Max ve Ultra bireysel abonelikleri, üçüncü taraf bulutlar ve BAA/HIPAA kapsamındaki PHI verisi işleyen organizasyonlar henüz LSVP kapsamı dışındadır (PHI verisi olan kurumların ayrı bir non-BAA organizasyonu açması gerekir).
- İki ayrı izin türü:
- Standard Use: İlaç AR-GE, üretim, regülasyon ve temel biyoloji işleri için tüm ekibe açılır, yılda bir yenilenir.
- High-risk Use: Standart iznin hâlâ engellediği spesifik çift kullanımlı araştırmalar (örneğin belirli viral vektör ailelerinin incelenmesi) için eklenen tek bir araştırma projesine bağlı izindir ve 6 ayda bir yenilenir. Claude Mythos için High-risk Use izinleri ABD hükümetiyle iş birliği içinde çok sınırlı sayıda kuruma verilir.
- Başvuru ve denetim modeli: Başvuru öncesinde
claude.com/form/life-sciences-verification-programadresindeki ilgi bildirim formu üzerinden kurum yetkilisi tarafından kayıt açılır. Değerlendirmede kurumun araştırma yetkinliği, biyogüvenlik standartları ve etik kurul gözetimi incelenir. Onay alan kurumlarda gerçek zamanlı istek engelleme yerine, beyan edilen kullanım kapsamına karşı 30 günlük çevrimdışı örüntü izleme uygulanır. LSVP siber sınıflandırıcıları kaldırmaz; yalnızca yaşam bilimleri filtrelerini düzenler.
Veri saklama ve Enterprise Frontier Safeguards (EFS) şartı
Hem CVP hem LSVP, birden fazla oturuma yayılmış gelişmiş kötüye kullanım örüntülerini yakalayabilmek için varsayılan olarak 30 günlük veri saklama (data retention) zorunlu kılar. Anthropic bu verilerin model eğitiminde kullanılmadığını belirtir; ancak regülasyon nedeniyle verisini kendi bulutu dışında tutamayan bankalar, savunma sanayii, sağlık veya hukuk kurumları için iki seçenek vardır:
- Mevcut ZDR muafiyeti: Fable veya Mythos için halihazırda Anthropic'ten alınmış resmi sıfır veri saklama (ZDR) muafiyeti bulunan kurumlar, dahili (internal) CVP kullanımını ZDR ile sürdürebilir.
- Enterprise Frontier Safeguards (EFS): Anthropic'in sonbaharda kademeli olarak açtığı EFS mimarisinde istem ve yanıt günlükleri Anthropic sunucularında değil, müşterinin kendi Amazon S3, Google Cloud Storage veya Azure Blob alanında ve müşterinin kendi şifreleme anahtarlarıyla (CMEK) tutulur. Otomatik sınıflandırıcı alarmları Anthropic incelemecileri yerine doğrudan müşterinin kendi güvenlik ekibine yönlendirilir. EFS başvurusu
claude.com/form/enterprise-frontier-safeguardsformundan ve hesap ekibi üzerinden yapılır.
Sık Sorulan Sorular
Bireysel bir geliştirici veya güvenlik araştırmacısı olarak Claude Mythos 5.2 alabilir miyim?
Evet, ancak yalnızca Defense Access katmanı üzerinden ve Pro, Max, Ultra, Team, Enterprise ya da Console API planlarından biriyle başvurabilirsiniz (Free planda yok). Başvuruda fiziksel kimlik ve canlı selfie KYC'sinin yanı sıra herkese açık bug bounty profili, CVE kaydı veya açık kaynak güvenlik katkısı gibi doğrulanabilir kanıt sunmanız gerekir. Red Team Access ve Specialized Access ise yalnızca kurumlara açıktır.
Onay aldıktan sonra neden Claude Mythos 5.2 hâlâ hata veriyor veya engelleniyor?
Onay almak API (Claude Console), Claude Enterprise ve bulut ortamlarında erişimi otomatik etkinleştirmez. Console'da Default dışındaki özel bir çalışma alanına gidip katmanı aktif etmeniz, API anahtarı kuralını sağlamanız (Red Team/Specialized için kapalı, Defense için 15 Aralık sonrası kapalı) ve Admin sayısının koltuk sınırını aşmadığından emin olmanız gerekir. Enterprise'da ise kullanıcıları CVP izni tanımlanmış bir Custom role içine almanız şarttır. Bulut sağlayıcılarda kurulum yaklaşık 5 iş günü sürer.
Başvurum reddedilirse ne yapabilirim?
Red kararı gelirse mevcut genel modelleri (Fable 5.2, Opus 5.5, Sonnet 5.5) kullanmaya devam edersiniz ve daha güçlü, bağımsız doğrulanabilir belgelerle (örneğin ekran görüntüsü yerine resmi sertifika PDF'i veya kamuya açık kayıt linki ile) 7 gün bekledikten sonra yeniden başvurabilirsiniz. Hızlı bir inceleme hatası olduğunu düşünüyorsanız beklemeden hemen yeniden göndermek yerine önce doğru organizasyon hesabından (Web app vs. Console ayrımı) başvurup başvurmadığınızı kontrol etmeniz gerekir.
Siber güvenlik şirketiyiz; müşterilerimize verdiğimiz testlerde Mythos 5.2 kullanabilir miyiz?
Standart CVP onayı tek başına müşteri işlerini kapsamaz; dış müşterilere hizmet vermek için CVP onayından sonra Verification Portal'daki Cyber productization > Register an offering adımından ayrıca Managed service onayı almanız şarttır. İzin olmadan müşteri trafiğinde CVP kullanımı program kurallarının ihlali sayılır ve erişimin kaldırılmasına yol açar.
Günlük güvenlik kodu incelemesi için CVP'ye başvurmam şart mı?
Hayır. Kendi kodunuzdaki açıkları düzeltme, güvenli kod yazma, bilinen zafiyetleri yamama ve temel uyarı inceleme işleri genel kullanımdaki Claude Fable 5.2 ve Opus 5.5 modellerinde zaten çalışır. Ayrıca Claude Enterprise müşterileri Claude Security özelliğini CVP'ye kaydolmadan kod taraması için kullanabilir.
Kaynaklar
- Anthropic Yardım Merkezi, Cyber Verification Program: üç erişim katmanı, kanıt listesi, KYC/KYB, bulut hesap bağlama, çalışma alanı ve Enterprise rol kurulumu, 15 Aralık 2026 tarihi, dış kullanım kuralları.
- Anthropic Dokümantasyonu, Claude Mythos 5.2 Overview: model kimlikleri (
claude-mythos-5-2,global.anthropic.claude-mythos-5-2), 1M bağlam, fiyatlandırma, durum ve emeklilik takvimi. - Anthropic Duyurusu, Expanding the Cyber Verification Program (6 Ekim 2026; güncelleme 18 Kasım 2026): Project Glasswing birleşmesi, CyScenarioBench katman testleri ve plan güncellemeleri.
- Anthropic Duyurusu, Introducing the Life Sciences Verification Program (17 Eylül 2026; form: LSVP kayıt formu): Standard Use ve High-risk Use izinleri, 30 günlük çevrimdışı izleme ve BAA/PHI kısıtları.
- Anthropic Duyurusu, Developing Enterprise Frontier Safeguards with our customers (1 Eylül 2026; form: EFS kayıt formu): müşteri bulutunda saklama (S3, GCS, Azure Blob), CMEK ve dahili inceleme mimarisi.
- Anthropic Duyurusu, Introducing Claude Fable 5.2 and Claude Mythos 5.2 (9 Kasım 2026): Fable 5.2 ve Mythos 5.2 temel model ortaklığı, Claude Security entegrasyonu, fast mode erişimi.
İlgili Yazılar
Claude Fable 5.2 Neler Yapabiliyor? 1.000 Ajan, Fermat
Anthropic'e göre Claude Fable 5.2, 1.000 ajanla işletim sistemi yazdı, Fermat'nın Son Teoremi'ni 30 saatte biçimselleştirdi, fizikte iki açık problemi çözdü.
Claude Fable 5.2 Nedir? Fiyat, Mythos Farkı, Erişim
Anthropic Claude Fable 5.2'yi 9 Kasım 2026'da yayımladı: 1M bağlam, milyon token başına 8 $ girdi ve 40 $ çıktı, Fable 5.1'den %20 ucuz.
Claude Fable 5.2'ye Erişim: Kimler Kullanabilir, Nasıl?
Claude Fable 5.2, Pro, Max, Ultra, Team ve Enterprise planlarında, Claude Code'da ve claude-fable-5-2 kimliğiyle API ile bulutlarda kullanılabiliyor.